AXIVION MISRA CHECKER
誰が書いたコードでも、何が生成したコードでも、すべての行を検証。
MISRA C:2004~C:2025、MISRA C++:2008~C++:2023を完全にカバー。世界でも特に厳しいセーフティクリティカル環境での使用を想定した認証を取得しています。
要件 :.webp?width=1728&height=245&name=Badges%20(5).webp)
新時代の課題
AI が昨日安全コードを生成。しかし MISRA 準拠は・・・?
AI が生成したコードが、未検証のままコードベースに入り込む
AI アシスタントは、C/C++ の定型コードや修正コードを生成します。しかし、いずれも MISRA を考慮していないため、取り込まれたコードの準拠は保証されません。
課題
MISRA C:2025 に例外はありません
AI が生成したコードも、手書きのコードと同じ扱いです。チームが書くすべてのコードと同様に、全行が「必須」「要求」「推奨」の各ルールを満たす必要があります。
要件
コミットのたびに自動でチェック
手動レビューでは、コード量の増加に対応しきれません。目視では、細かな違反も見逃してしまいます。Axivion の MISRA チェッカーは、まさにこの課題に応えるために作られました。
解決策
MISRA C:2025 は明確に定めています。大規模言語モデル・統計的コード生成器・機械学習といった AI ツールが生成したコードは、自動生成コードには分類されません。手書きのコードとして扱われ、再分類による緩和措置もなく、MISRA のルールがすべて適用されます。
STANDARDS COVERAGE
MISRA の全バージョンを網羅
Axivion の MISRA チェッカーは、現行バージョンから過去の版まで、あらゆる MISRA のバージョンで自動検査が可能なルールを 100% カバーしています。MISRA C++:2023 技術正誤表 TC1:2026 にも、MISRA の公開当日から対応しました。
継続的な自動チェックにより、違反は混入した時点で検出されます。最後のリリースだけでなく、すべてのコミットを、監査にいつでも耐えられる状態に保てます。
MISRA C 5 版
MISRA C++ 2 版
MISRA C:2025 または MISRA C++:2023 への更新
MISRA C:2025 の変更点
MISRA C:2025 は、C:2023 をベースに、新規ルール 4 件の追加、既存ルール 13 件の改訂、そして重要な方針の明確化が行われました。その中には、AI が生成したコードにも手書きのコードと同じ準拠基準が適用されるという、明確な要件も含まれます。
変更点の詳細をブログで読む →
2026年における MISRA
MISRA を取り巻く状況は、かつてない速さで変化しています。
-
新しい規格が公開された
-
AI が生成したコードが開発現場に入り込んできた
-
Rust が、安全性が求められる開発領域で、これまで以上に存在感を増している
AXIVION MISRA CHECKER | 主要機能
すべてのコードを網羅。AI が書いた行まで例外なく。

開発ワークフローを止めずに、AI 生成コードを検証
MISRA C:2025 は、AI が生成したコードにも、手書きのコードと同じ準拠基準を例外なく求めています。Axivion は、コードの出どころを問わず、コードベース内のすべての行をチェックします。そのため、チームは安心して AI コーディングアシスタントを活用できます。すべてのコミットが、製品に組み込まれる前に、MISRA の全ルールセットに照らして自動的に検証されるためです。
開発プロセスに無理なく組み込めるコンプライアンス対応
Axivion は、CI/CD パイプラインと IDE に直接統合でき、継続的な品質ゲートとして機能します。重大度の分類は自由に設定できます。ルールは、MISRA 自身の枠組みに沿って「必須」「要求」「推奨」に分類されています。逸脱は、コード内で直接、または外部ファイルを使って正当化でき、差分解析によって、すべてのコード変更で「新規の指摘事項なし」というポリシーが自動的に適用されます。
AI 支援開発でも、安全性とコンプライアンスに妥協なし
AI による生産性向上と MISRA 準拠を両立
現代の安全性が求められる開発の根底には、明確な緊張関係があります。チームは、AI による生産性向上ツールの恩恵を受けたいと考えています。一方、MISRA などの規格団体は、AI が生成したコードを含むすべてのコードが、人間が書いた場合と同じ準拠ルールを満たすことを求めています。さらに、安全性の認証では、使用する解析ツール自体が決定論的で、再現可能で、完全に認定可能であることが求められます。
Axivion は、2 つの関心事を厳密に切り分けることで、この緊張関係を解消します。MISRA への準拠をチェックする解析エンジンは、AI を一切使用していません。解析結果は決定論的で再現可能であり、これは ISO 26262、IEC 61508、IEC 62304 に基づくツール認定の前提条件です。つまり、Axivion が検出結果にどのように至るのかについて不確実性を残すことなく、認証対象のツールチェーンの一部として Axivion を認定できます。
Axivion のワークフローでは、AI は別の役割を担います。開発者が違反を理解し、解決するまでの時間を短縮する役割です。MISRA の指摘事項が検出されると、AI による説明や修正案が、解析そのものには一切手を加えることなく、解決を早めます。開発者は、より速く進められます。コンプライアンスの記録はクリーンなまま。認証のワークフローも、損なわれることはありません。
解析エンジンは AI を使用しておらず、完全に認定可能です。Axivion が出力するすべての MISRA の指摘事項は、決定論的で、再現可能で、追跡可能です。これこそが、安全性の認証が求める要件そのものです。
⚠️ MISRA CHECKER のしくみ
Axivion の MISRA チェッカーのワークフロー
1. 開発者がコードを書く、またはAI が生成したコードを採用
2. コードをコミットすると、CI/CD で Axivion の MISRA チェッカーが自動的に実行
3. 違反があれば、ルールの参照情報・重大度・コンテキストとともに指摘
4. AI によるわかりやすい解説で、開発者は違反の内容を理解
5. 修正を適用し、正当な理由がある場合は、逸脱を文書化
6. コンプライアンスレポートが自動的に更新され、いつでも監査に対応できる状態に
認証
最高水準の安全度に対応する認証を取得
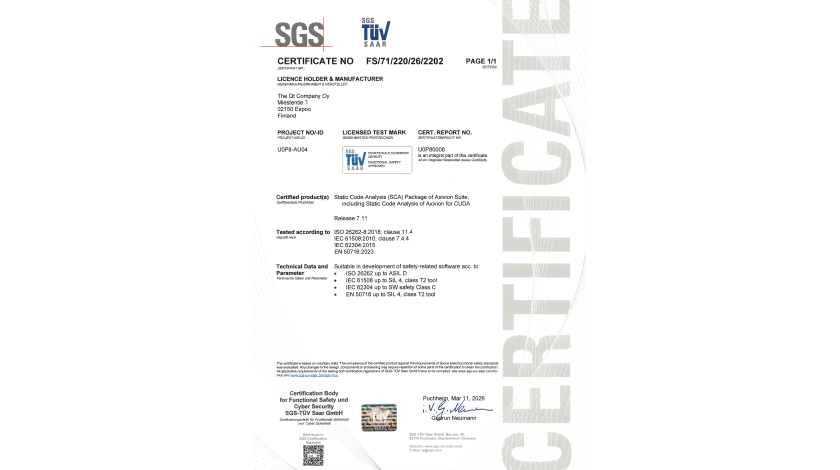
MISRA チェッカーを含む Axivion 静的コード解析は、機能安全要件を伴うソフトウェアプロジェクトでの使用について、SGS-TÜV Saar の認証を取得しています。認証の対象は次のとおりです。
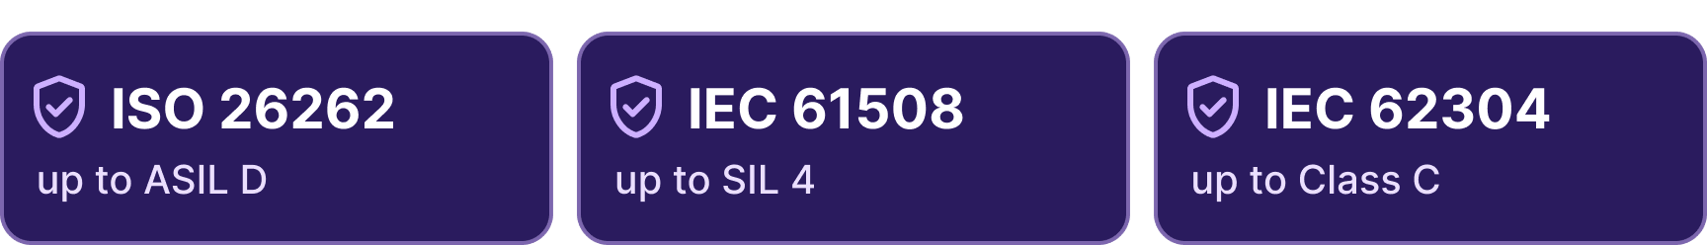
- ISO 26262:自動車の機能安全 (ASIL D まで)
- IEC 61508:業界横断の機能安全 (SIL 4 まで)
- IEC 62304:医療機器ソフトウェア (Class C まで)
- EN 50716:鉄道業界のソフトウェア (SIL 4 まで)
Axivion をツールチェーンの一部として認定したいとお考えですか? Axivion ツール認定キットは、複数の安全規格にわたって、要求されるツール信頼性レベル (TCL) の達成を支援します。
エキスパートの視点
MISRA の実践
MISRA は、安全性が求められるコードにおいて、予期しない動作、さらには未定義動作を防ぐことを、一貫して目的としてきました。AI によって変わるのは、規格そのものではありません。MISRA C:2025 は、AI が生成したコードにもまったく同じルールが適用されることを明確にしています。変わるのは、新しいコードが生まれる規模とスピードです。コミットごとの自動チェックは、もはや「あれば望ましい」ものではなく、このペースに対応できる唯一の方法です。
[Sebastian Krings、Qt Software Quality Solutions R&D シニアマネージャー]
ブログを読む:MISRA C:2025 - 変更点の詳細 →
その他の AXIVION CHECKER
MISRA はコンプライアンスの一部にすぎません。すべての規格を、1 回の解析でカバー
Axivion は、MISRA をはじめとする主要なコーディング規格を、1 回の解析でまとめてチェックします。ツールチェーンを並行して用意する必要も、結果が食い違う心配もありません。
導入をご検討の方へ
MISRA コンプライアンスの課題を専門家にご相談ください
MISRA を初めて導入する場合も、MISRA C:2025 へ移行する場合も、認証対象の環境で AI 生成コードを管理する場合も、今後のプロジェクト監査に向けてツールを評価する場合も、私たちのチームとツールが、他社に先んじるための力になります。まずはお気軽にご相談ください。
MISRA Monday
MISRA コーディングガイドライン、MISRA C 規格、MISRA C ルール、最新の MISRA 改訂版、AI 生成コード、MISRA チェックまで。開発者が直面する課題や悩みを、全 6 回のウェビナーシリーズでまとめて解説します。
よくある質問
MISRA静的解析ツールを選ぶ際に確認すべきポイントは?
- MISRA
ルールカバレッジ:信頼できるMISRAツールは、自動テスト可能なMISRAルールを100%カバーしている必要があります。一部のルールだけを選んでカバーするようなツールでは不十分です。カバレッジの不足は監査の段階になって初めて発覚することが多く、これはまさに最悪のタイミングと言えます。
最新規格への対応。 MISRAは常に進化しています。AI生成コードに関する明示的な要件を含むMISRA C:2025など、旧バージョンだけでなく最新のエディションにツールが対応しているかを確認してください。
逸脱(デビエーション)管理。ツールは、独立した監査人が受け入れられる形式で、各逸脱を文書化し、正当性を示し、追跡できなければなりません。
CI/CD統合とデルタ解析。コミットのたびに大規模なレガシーコードベース全体をフルスキャンするのは現実的ではありません。新たに追加された違反のみを検出するデルタ解析は、大規模な環境でコンプライアンスを管理可能な状態に保つために不可欠です。
サードパーティによるツール認証は、プロジェクトがISO 26262、IEC 61508、IEC 62304、EN 50716のいずれかに準拠する必要がある場合に求められます。
QtのAxivion Suiteは、これらすべての要件を満たしており、SGS-TÜV SaarによりASIL D、SIL 4、Class Cまで認証を取得しています。
AxivionはほかのMISRAツールと比べてどう違いますか?
- MISRA
Axivionはワークフローへの統合性に優れており、デルタ解析、CI/CDネイティブな運用、体系的な逸脱管理、そして監査対応レポートの自動生成(AUTOSAR C++14、CERT、CWEへの対応も含む)を、別のツールチェーンを用意することなく一括で実現します。
MISRAの完全なカバレッジ、第三者機関による認証、そしてコンプライアンス対応の負担の少なさを基準とするなら、Axivion Suiteが基準となる存在です。
多くのMISRA静的解析ツールは、実用上問題のないレベルでルールの一部をカバーしています。しかし実務上重要になるのは、カバレッジの網羅性、認証の有無、そして実際の開発ワークフローへの適合度です。
Axivion SCAは、MISRA C:2025やMISRA C++:2023を含むすべての最新規格エディションにおいて、自動テスト可能なMISRA CおよびC++のルールを100%カバーしており、SGS-TÜV SaarによりASIL D、SIL 4、IEC 62304 Class Cまで認証を取得しています。
競合する多くのツールは旧エディションのみの認証にとどまっていたり、個別のツール適格性確認作業が別途必要であり、プロジェクトに大きな負担をかけることがあります。
Axivion MISRAチェックはAI生成コードにも対応していますか?
- MISRA
ISO 26262準拠のコードを実現するには何が必要ですか?
- MISRA
主な柱は次のとおりです:
コーディング規約: コーディング規約としてMISRA C/C++を採用します。
静的解析:AxivionはISO 26262のASIL DまでSGS-TÜV Saarの認証を取得しており、MISRA、AUTOSAR C++14、CERT、CWEへの対応を一括でカバーします。
動的解析:当社のツールCocoは、ISO 26262のASIL Dまでの安全関連ソフトウェアの検証について、SGS-TÜV Saarの認証を取得しています。認証書を見る
コードカバレッジ: ISO 26262では、ASIL-Dに対してブランチカバレッジまたはMC/DC が強く推奨されています(ISO 26262-6 表9)。当社のツールCocoは両方に対応しています。
要求トレーサビリティ: コード、安全要求、テストケースの間で双方向のトレーサビリティを維持します。
検証と妥当性確認: ユニットテスト、統合テスト、システムテスト、HILテストを一通り実施します。Cocoはあらゆるテスト段階・あらゆるテスト手法で使用でき、Axivionは静的解析の部分をカバーします。
ツール適格性確認: Axivionのツール認定キット(ISO 26262、IEC 61508、IEC 62304対応)を使用して、ツールチェーンの適格性を確認します。
ドキュメント: 実行のたびに、監査対応可能な包括的なコンプライアンスレポートを自動生成します。
医療機器ソフトウェアにとってMISRA規格はどのような意味を持ちますか?
- MISRA
コンプライアンスは自動化された静的解析によって担保されます。Axivion MISRAコンプライアンスチェッカーは自動テスト可能なルールを100%カバーしており、IEC 62304のClass CまでSGS-TÜV Saarの認証を取得しています。逸脱(デビエーション)は、構造化された監査対応プロセスを通じて文書化されます。MISRA C:2025以降、AI生成コードも例外なく手書きのコードと同じコンプライアンス基準を満たす必要があります。
MISRAルールからの逸脱は、どのように適切に文書化すればよいですか?
- MISRA
各逸脱については、該当するルールを正確に記録し、例外とする理由(ハードウェア制約、レガシーコード、コンパイラの制限など)を明示し、安全性が維持されていることを確認するリスクアセスメントを含め、適用範囲(グローバルかローカルか)を定義したうえで、権限を持つ担当者による正式な承認を得る必要があります。
Axivionでは、逸脱をインラインで管理することも、一元化された外部ファイルで管理することもでき、いずれの場合も追跡可能で、コンプライアンスレポートに自動的に反映され、監査にも対応できます。最終的なプロジェクトドキュメントには、逸脱したルール、その理由、リスクアセスメント、承認記録というす41つの証跡を示す必要があります。
MISRA C:2023とMISRA C:2025の違いは何ですか?
- MISRA
MISRA C:2025は、大幅な改訂ではなく、段階的な改良版です。ポインタの扱い、union(共用体)へのアクセス、インクルードガード、仆定義(テンタティブ定義)に関する安全性を強化すも4つの新ルールが追加されました。また、既存の13のルールが、より明確で実用的な内容になるよう改訂されています。さらに、長年続いてきた「単一出口」ルールが正式に適用除外となったほか、重要な点として、AI生成コードも手書きのコードと同じルールに準拠しなければならないことが明記されました。詳細な解説は当社のブログをご覧ください。