知らなかったでは済まされない、
EUサイバーレジリエンス法
CRA対応の工数と
リスクを大幅に削減
EU サイバーレジリエンス法(CRA)により、製造事業者は製品のライフサイクル全体、および使用しているサードパーティ製コンポーネントについても責任を負うことになります。
今の対応状況を、一緒に見極めましょう。
現代の開発手法により、サードパーティ依存は容易に増え続ける
CRA は、すべてのソフトウェア
コンポーネントについて、貴社に責任を課す
CRA により、サードパーティのガバナンスは貴社自身の責任になります。
異なるベンダーから調達するコンポーネントが増えるほど、それらの間で管理すべき依存関係も増えていきます。オープンソースや AI が生成したコードがスタックの中に多く含まれている場合、
そこに潜むすべての脆弱性について、貴社が責任を負うことになります。
製品のライフサイクル全体を通じて、アップデートやパッチ適用を可能な状態に保つには、どうすればよいでしょうか?
時間切れが迫っています。
今始めても、すでに遅いかもしれません。
そこで、Qt Group がサポートいたします。
リスクを低減
安定した成熟度の高いフレームワークを選択することで、複数のベンダーやオープンソースを個別に管理する負担を軽減します。
負担を軽減
サードパーティ製コンポーネントを含め、製品のセキュリティを長期にわたって維持するためのリソース負担を軽減します。
すぐに使える機能
セキュリティ機能、ドキュメント作成、アセスメントに必要な工数を、すぐに使えるビルディングブロックで削減します。
セキュア・バイ・デザインのソフトウェア
技術要件を容易に満たしながら、安全な製品の設計・開発・製造を実現します。
脆弱性管理
サードパーティ製コンポーネントを含むUIやミドルウェアのリスクを大幅に低減します。
AI関連リスクの低減
堅牢な製品基盤を構築し、AIエージェントが生成するコードを分離された管理可能なレイヤーとして維持します。
長期ライフサイクル
最低要件である5年間を超えて、製品ライフサイクル全体を通じたサポート体制を容易に構築できます。
技術スタックが複雑化していませんか?
すべての依存関係、本当に必要ですか?
CRAでは、サードパーティ製コンポーネントやそれに付随する依存関係を含め、製品に使用するテクノロジースタック全体への対応が求められます。
異なるベンダーから導入するコンポーネントが増えるほど、管理すべき依存関係も増え、その維持・管理に対する責任も大きくなります。
さらに、ソフトウェア開発の高速化やAIを活用した開発の普及により、依存関係の数は急速に増加しています。製品ライフサイクルが長期にわたる場合、こうした依存関係の維持は、コストとリスクの大きな要因となります。
製品に何が含まれているか、すべて把握できていますか?
それらを長期にわたって管理し続けられますか?
まとめてシンプルにしませんか?
製品メーカーにとって、CRAへの対応と継続的なコンプライアンスの維持は、実績あるパートナーの認証済みフレームワークを活用することで、よりシンプルになります。
Qtは、UIテクノロジーからコア機能、インターネットプロトコル、ネットワーク、コネクティビティまで、幅広いニーズを単一のフレームワークと統合ツールでカバーします。
さらに、すぐに活用できるビルディングブロックに加え、SBOM、脆弱性管理、脅威・リスク分析、技術文書など、製品に必要なCRA対応をQtが支援します。
豊富なコンポーネントを備えた安定した基盤
Qtが提供するサードパーティ製コンポーネントも継続的にサポート
規制産業における豊富な実績
Qt が CRA対応を包括的にサポート
Qtは数十年にわたる実績を持ち、安心してご利用いただける低リスクな選択肢です。また、非常に長い製品ライフサイクルにおいても、コンプライアンスの達成・維持に必要な負担や工数を大幅に削減できます。
メリット
セキュア・バイ・デザインでリスクを大幅に低減
実績ある成熟したフレームワークと検証済みの開発プロセス、コンプライアンス対応を支援する豊富な機能群により、安全で信頼性の高い製品開発を実現します。
メリット
メンテナンス負荷を大幅に軽減
サードパーティ製コンポーネントも含め、リソースの負担を抑えながら、製品のセキュリティを継続的に維持できます。
メリット
必要な対応を、すぐに活用
Qtが提供する製品コンポーネントに必要なSBOMや技術文書などを活用することで、CRA対応にかかる負担を軽減できます。
管理
長期の製品ライフサイクルでも、CRA対応をより容易に
QtのLTSリリースを活用することで、最低要件の5年を超える長期の製品ライフサイクルでも、計画的かつ効率的にCRAコンプライアンスを維持できます。
オープンソースだけでCRAの厳格なセキュリティ要件に対応することは、現実的には困難です。
オープンソースから商用版Qt へ移行したお客様の声
Qt 6.12 が、貴社の CRA コンプライアンスをどう容易にするか
Qt 6.12 は、現時点で2027年12月に施行が予定されている CRA の要件を満たすよう構築されており、Qt Group は商用 LTS リリースに対する Conformity Assessment プロセスをすでに完了しています。規制基準はまだ発展途上にあるため、当局からさらなる実施ガイダンスが示され次第、CE マークが付与される予定です。それまでの間は、署名済みの Declaration of Conformity が Qt 6.12 の CRA コンプライアンスを証明しており、5年間の LTS サポート期間を通じて、今後のメンテナンスリリースでも継続的に適合性を確保していきます。
ここでは、CRA 準拠の Qt リリースによって得られる、具体的なメリットを簡潔にまとめています。
あわせて読みたい:
Qt 6.12 の CRA コンプライアンスが意味するもの
セキュア・バイ・デザイン
Qt Group の品質マネジメントシステムは、CRA コンプライアンスに対応する形で整備されています。さらに、Qt はISO9001およびISO27001の認証を取得しています。
Qt フレームワークは全体として、CRA に準拠した必須機能をより容易に開発できるよう、開発チームに構成要素を提供しており、Qt 6.12 の商用ライセンスにより、製品における Qt の担当部分のコンプライアンスを簡単に確保できます。
さらに、コンプライアンスへの配慮は、Qt フレームワーク の日常的な機能開発作業の一部にも組み込まれています。たとえば、Qt のソースコードファイルでは、セキュリティ上重要な項目が QUIP-23 プロセスに従ってマークされています。
リスク管理
Qt Groupでは、CRAの要件に対応するため、リスク管理プロセスを見直しました。脅威分析およびリスクアセスメントは、新しいモジュールや主要機能の追加、アーキテクチャへの大きな変更など、重要な変更があった際に実施されます。
特定された各リスクは、深刻度と発生可能性に基づいて評価され、担当者を明確にしたうえで継続的に管理・追跡されます。また、QtライブラリやAPIに重要な変更があった場合、脅威動向が変化した場合、新たな脆弱性が確認された場合には、リスクアセスメントを見直します。
セキュリティ・バイ・デフォルト
QtのAPIは全般的に高品質で使いやすく、誤った使い方をしにくいよう設計されています。また、Qt Shared Security Model では、お客様の開発チーム、Qt Group、Qt Projectの間でセキュリティに関する責任範囲を明確に定めています。
さらに、検証や認証など、CRAが求める技術要件への対応においても、Qt フレームワーク がすぐに活用できるさまざまなビルディングブロックを提供します。
脆弱性管理
製品における Qt の担当部分については、リスクは非常に低く抑えられています。
Qt Group は、商用のお客様に対して保証された対応時間(SLA)を提供しています。
Qt Group は正式な CNA ステータスを保有しており、独自のプロセスに従ってセキュリティアドバイザリを公開しています。商用のお客様は、Early Warning List(EWL)にご登録いただくことで、発見されたセキュリティ上の問題をいち早く知ることができます。開発者にとっては、Jira のバグトラッカーでの課題管理により、透明性も確保されています。
Qt フレームワークでは、利用しているサードパーティ製ライブラリについても、保守対象の Qt リリースに常に最新バージョンが統合されるよう取り組んでおり、これによりリスクをさらに低減し、サードパーティ管理の負担も軽減しています。
セキュリティメインテナンス
商用版の Qt 6.12 LTS リリースは、非常に長い製品ライフサイクルであっても、ライフサイクル全体を通じて製品をアップデート・パッチ適用可能な状態に保つことを大きく後押しします。
Qt LTSリリースなら、安定した、保守の行き届いた環境で製品を本番稼働させ続けることができます。5年間のサポート期間内であれば、セキュリティメンテナンスやアップデートはシンプルに行え、必要に応じてExtended Security Maintenance(ESM)サブスクリプションで延長したり、延長サポート(Extended Support)やプロフェッショナルサービスで拡張したりすることもできます。
これにより、オープンソース版であれば必要になってしまう社内リソースの過剰な投入なしに、独自のソフトウェアを保守し続けることができます。
SBOM・技術文書・アセスメント
Qt 6.12 商用版なら、製品における Qt の担当部分について、充実したドキュメントと評価作業がすでに整った状態で提供されるため、安心してお使いいただけます。
Qt は、ビルドプロセス中にSBOM(Software Bill of Materials)をネイティブに自動生成でき、CRA コンプライアンス、脆弱性スキャン、ファイルの整合性確認に役立ちます。
さらに、Qt フレームワークには充実した技術ドキュメントがあらかじめ用意されており、コンプライアンス対応の手間を軽減します。
Qt 6.12 は、Qt Group の Conformity Assessment プロセスに従い、CRA の要件に対して正式な評価を受けています。6.12 LTS の EU Declaration of Conformityが、その適合性を証明しています。
負担を軽減する
セキュリティメンテナンスは、年を追うごとに大きな負担になる
商用版の Qt LTS リリースなら、安定した、保守の行き届いた環境で製品を本番稼働させ続けることができます。
-
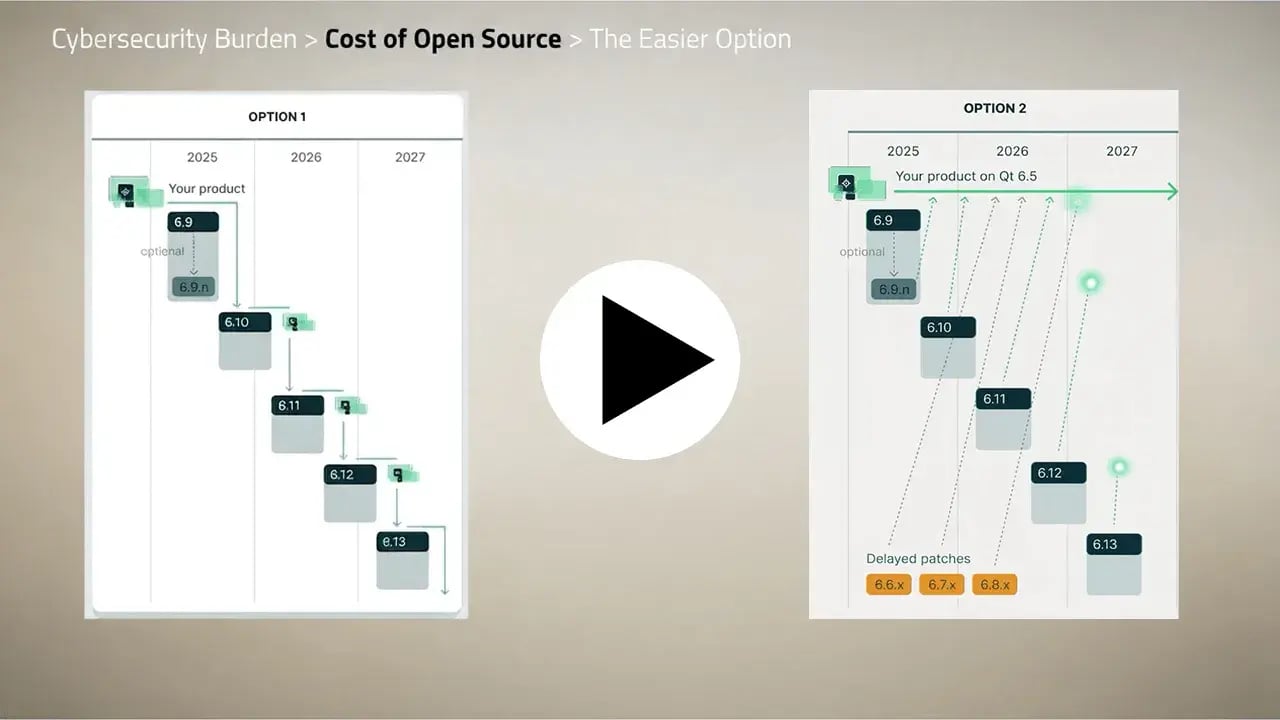
5年周期を重ね合わせることで、計画的にアップデートできます。
-
メンテナンスパッチやセキュリティパッチは、リリースと同時にすぐに入手できます。
-
Early Warning List による情報を、いち早く受け取れます。
-
追加サービスにより、5年間のサポートをさらに延長・拡張できます。
商用ライセンスにより、メンテナンスは大幅に簡単になります。
オープンソース版の場合、メンテナンスの負担は手作業でこなす必要があり、大きな負担として残ります。約6ヶ月ごとにすべてのマイナーリリースへアップデートするか、あるいは遅れてしか入手できないアップデートやパッチを一つひとつ手作業で適用していくか、どちらかになります。これは大きな作業負荷となり、製品に脆弱性が残るリスクを著しく高め、そのリスクはそのまま CRA 非準拠による罰金のリスクにもつながります。
すぐにはアップグレードできない場合は?
一時的な選択肢:
レガシーリリース向けの
クリティカルセキュリティパッチ
サポート終了後もレガシー Qt フレームワーク リリースからアップグレードできない場合は、ESM(Extended Security Maintenance)サブスクリプションにより、製品の保守を続けられる期間を延長できます。
ESM は、最新の LTS へのアップデートを進めている間、レガシーの Qt リリースでもコンプライアンスを維持できるようにする、一時的なソリューションです。ESM により、セキュリティパッチへのアクセスが得られ、さらなるサポートが必要な場合は延長サポートと組み合わせることもできます。
次のステップ
CRAへの対応は、今すぐ必要です
CRA は2027年になってから心配すればいい問題だ、というのはよくある誤解です。
今、まさにその時です。
報告義務は、すでに2026年9月11日から適用されており、すでに市場に出ている製品にも遡って適用されます。
CRA対応準備チェックを依頼
Qtのエキスパートが、お客様のテクノロジースタックの状況を確認し、脆弱性管理やリスクアセスメントなどのプロセス、技術文書を評価したうえで、今後の対応についてご提案します。
最適な対応方法を選択
社内プロセスやサードパーティ製コンポーネントの管理状況、アップデートに必要な対応などを踏まえて、最新のQtリリースへの移行計画を策定し、CRAへのスムーズな対応につなげます。
緊急のニーズにも対応
最新のQt LTSへすぐにアップグレードすることが難しい場合、一部の旧バージョンのQtでは、ESMおよび延長サポートサービスを利用してセキュリティメンテナンス期間を一時的に延長できる場合があります。
Qt フレームワークについて
Qt フレームワークが提供する 包括的なライブラリ群により、ミドルウェアから UI、2D から 3D、そしてプラットフォーム間の違いまで、日常的な実装作業を大幅に削減できます。