QtFramework-更轻松的CRACompliance-Hero-1300x900

《网络弹性法案(CRA)》:责任已转移至制造商

大幅降低 CRA 相关的合规投入与风险

欧盟《网络弹性法案(CRA)》明确规定,制造商需对产品全生命周期承担责任,包括所用的第三方组件。

Qt 可协助评估合规准备情况。

申请合规评估

免费评估,无需承诺

现代开发模式加速第三方依赖项增长

CRA 要求制造商为全部软件组件负责

CRA 将管理第三方组件的责任交由制造商承担。技术栈中来自不同供应商的组件越多,需要管理的依赖关系就越复杂。若技术栈中包含大量开源代码或 AI 生成代码,其中潜藏的漏洞风险同样需要由制造商承担

如何确保产品在整个生命周期内始终保持可更新、可修补?


时间紧迫

即使现在着手,也可能为时已晚。

但我们可以提供帮助。

降低风险

选择稳定成熟的框架,以一体化方案替代对多家供应商或开源组件的分散管理。

减轻负担

无需再投入大量资源维护产品及其第三方组件的长期安全。

现成组件

借助现成的构建模块,减少安全功能开发、文档编制与评估方面的工作量。

安全设计(Secure-by-Design)软件

安全地设计、开发与生产产品,轻松满足法规规定的技术功能要求。

漏洞管理

大幅降低 UI 与中间件(含第三方组件)的风险。

降低 AI 相关风险

以稳固的产品基础为依托,将 agentic code(智能体式工具生成的代码)作为独立、可管理的上层结构。

长生命周期

更轻松地建立覆盖产品全生命周期的支持体系,即使超出最低要求的 5 年也是如此。

技术栈是否过于复杂?

引入的软件组件通常伴随着对其他组件的依赖。由于这些依赖会带来沉重的维护负担,值得考虑是否所有组件都是必需的,或者一个已集成多个所需模块的一体化方案是否是更优的选择。


是否需要全部现有依赖项?

CRA 要求制造商对整个技术栈负责,包括全部第三方组件及其附带的依赖项。
Qt-SoftwareStackDependencies-SeparateComponents-1200-628

来自不同供应商的组件越多,需要管理并承担责任的依赖项就越多。在快节奏的软件开发模式下,叠加智能体式开发的推动,依赖项数量的增长速度极快。尤其在产品生命周期较长的情况下,这些依赖项会逐渐累积成维护成本高昂、风险突出的复杂整体。

是否清楚掌握技术栈中的全部构成?

能否在漫长的产品周期中持续管理好这一切?


是否可以整合?

对产品制造商而言,采用来自经验丰富的合作伙伴的认证框架,可显著降低达成并保持 CRA 合规的难度。
Qt-SoftwareStackDependencies-EntityofIntegratedModules-1200-628

Qt 提供单一框架与集成工具链,覆盖从 UI 技术到核心功能的各类需求,包括互联网协议、网络与连接能力。围绕这些能力,Qt 还提供现成的构建模块,并配套软件物料清单(SBOM)、漏洞管理、威胁与风险分析,以及针对 Qt 所涉产品部分的技术文档。

稳定的一体化方案,涵盖丰富组件

对 Qt 所涉第三方组件同样承担维护承诺


深耕受监管行业的资深伙伴

Qt 是 CRA 合规值得信赖的合作伙伴

凭借数十年的技术积累,选择 Qt 可将风险降至很低水平,也能大幅减轻达成并保持合规所需的投入,即便面对超长产品生命周期也是如此。

仅依靠开源软件,往往难以真正满足 CRA 严格的安全要求。

来自从开源转向 Commercial Qt (商业许可) 的客户反馈

Video Thumbnail

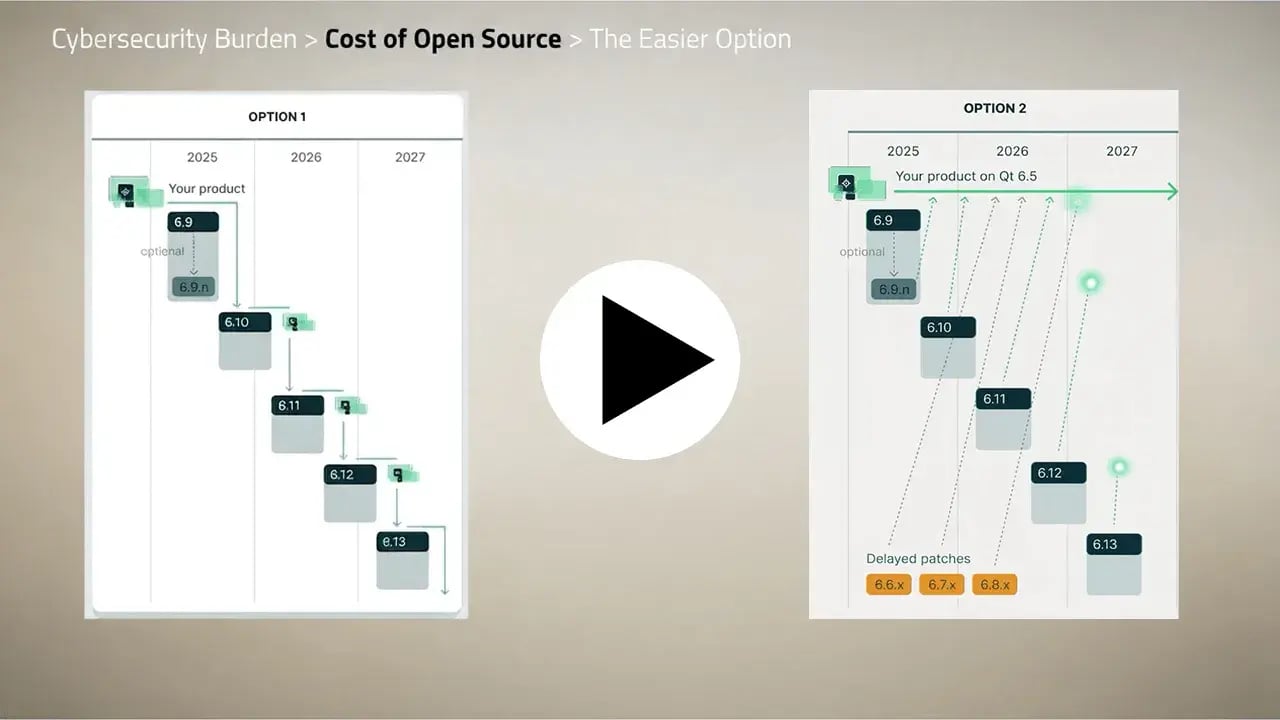
了解开源与 Commercial Qt 在安全维护方式上的差异

减轻负担

安全维护会随时间推移成为沉重负担

Qt LTS(商业许可)可让产品运行在稳定、持续维护的环境中。

  • 重叠的 5 年周期支持以有序方式完成更新。

  • 维护与安全补丁发布后即可第一时间获取。

  • 可第一时间获取 Early Warning List(预警列表)中的信息。

  • 可通过附加服务延长 5 年支持周期。

商业许可大幅简化维护工作。

若选择开源方案,则需自行承担沉重的维护工作:要么每约 6 个月手动更新一次小版本,要么逐一手动应用每项更新与补丁,且往往只能延迟获取。这不仅意味着巨大的工作量,还会使产品面临严重的漏洞风险,进而带来 CRA 违规处罚的风险。

qt_foundation

尚未准备好立即升级怎么办?

过渡方案:面向旧版本的关键安全补丁

若在旧版 Qt 框架停止支持后仍无法完成升级,可通过Extended Security Maintenance(ESM,延长安全维护)订阅服务延长产品的维护能力。

ESM 是一种过渡方案,可在向最新 LTS 版本升级期间,帮助旧版 Qt 保持合规。ESM 提供安全补丁访问权限,并可与延长支持服务结合使用,获得进一步保障。

下一步

《网络弹性法案(CRA)》合规刻不容缓

一个常见的误解是,认为 CRA 合规是 2027 年之后才需要考虑的问题。

现在就是行动的时机。

报告义务已于 2026 年 9 月 11 日起生效,且对已在市场上销售的产品同样具有追溯效力。

申请 CRA 合规评估

Qt 专家将协助梳理技术栈现状、漏洞管理与风险评估等流程状态,以及相关文档情况,并针对下一步给出建议。

选择适合的路径

从内部流程、第三方组件管理,到升级至最新 Qt 版本的潜在需求,明确各环节的具体步骤,让网络弹性法案合规更加简便。

应对紧急需求

若尚未完全准备好升级至最新 Qt LTS 版本,可评估通过 ESM 与 ES 服务为特定旧版 Qt 临时延长安全维护周期的可行性。

关于 Qt 框架的更多信息

Qt 框架提供全面的函数库集合,覆盖从中间件到 UI、从 2D 到 3D、跨平台的各类日常开发工作。

关于 CRA 的更多信息

Qt 已将法规中的核心要点及其潜在影响整理至一个简明的专题页面中。

从评估当前状况开始

Qt 专家可协助评估 CRA 合规准备情况,并给出下一步建议。