엣지 AI와 물리적 AI의 차이점은 무엇인가요?
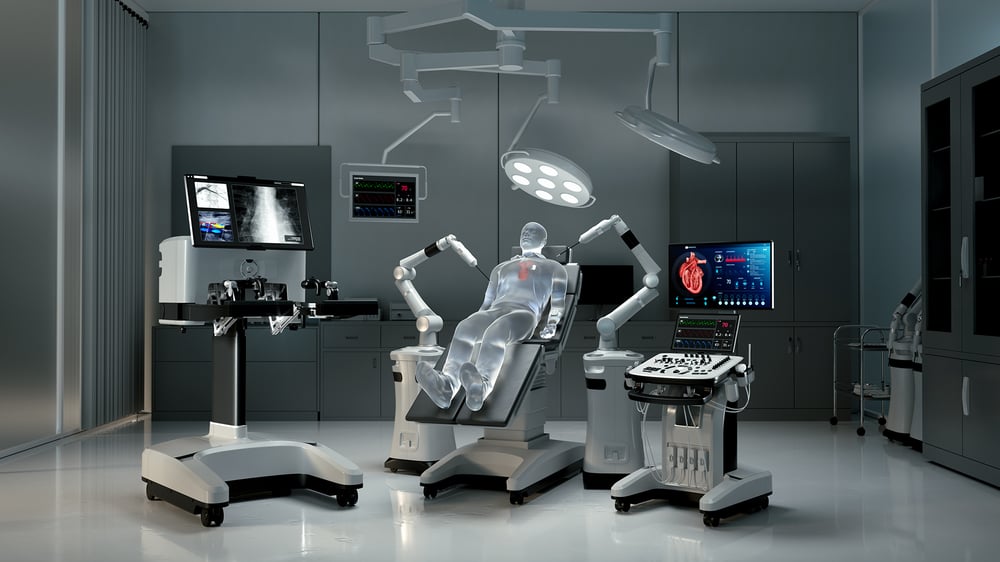
엣지 AI는 제한된 하드웨어에서 추론을 수행하고 분류, 예측, 점수 등의 정보를 출력합니다. 물리적 AI는 동일한 추론 결과를 활용하여 모터, 밸브, 브레이크 또는 수술 기구를 구동하는 등의 행동을 취합니다.
두 경우 모두 모델 자체는 동일할 수 있습니다. 하지만 그 기반이 되는 펌웨어는 서로 다른 위험 등급에 속합니다.
자동차, 의료 또는 산업 시장을 위한 제품을 개발하는 임베디드 개발 팀에게 있어, 이러한 구분은 단순히 ‘잘 작동해야 하는 시스템’과 ‘인증 가능해야 하는 시스템’의 차이를 의미합니다. 추론 결과가 물리적 동작을 유발하는 순간, 모델 아래에 있는 소프트웨어 스택은 IEC 61508, ISO 26262, IEC 62304와 같은 기존 프레임워크의 규제를 받는 안전 관련 요소가 됩니다.
물리적 AI는 이러한 표준 위에 존재하는 것이 아닙니다. 그 표준들 안에 위치합니다.
이것이 임베디드 개발 리더들에게 지금 중요한 이유
오늘날 대부분의 물리적 AI 시스템은 역사적으로 서로 다른 언어를 사용해 온 두 가지 엔지니어링 문화의 교차점에서 구축되고 있습니다:
- 머신러닝 팀은 모델 정확도, 훈련 파이프라인, 추론 지연 시간을 최적화합니다.
- 임베디드 안전 팀은 ASIL 수준, 툴 인증, 정적 분석, 결정론적 실행을 중심으로 생각합니다.
두 그룹 모두 각자의 분야에서 유능합니다. 위험은 두 영역이 겹치는 부분, 특히 시스템을 초기화하고, 메모리를 관리하며, 인터럽트를 처리하고, 추론 엔진을 호출하며, 그 출력을 액추에이터로 전달하는 호스트 펌웨어에 있습니다. 이 코드는 C 또는 C++로 작성되며, MISRA 준수, 정적 분석, 런타임 검증, 추적 가능한 테스트 등 다른 안전-크리티컬 펌웨어가 지녀야 할 모든 의무를 부담합니다.
물리적 AI 제품 개발을 담당하는 엔지니어링 리더와 프로그램 관리자에게 있어 실질적인 질문은 다음과 같습니다. 펌웨어 계층의 책임은 누구에게 있으며, 이 계층이 나머지 안전-크리티컬 코드베이스와 동일한 엄격한 기준에 따라 개발되고 있는지, 아니면 단순히 모델을 둘러싼 접착제 코드로 취급되고 있는 것일까요?
프로토타입 단계에서 팀들이 간과하는 인증 문제
데모 단계에서 물리적 AI 시스템은 다음과 같은 기능에 대해 평가받습니다:
- 로봇 팔이 장애물을 피할 수 있는가?
- 예측 유지보수 모델이 이상 현상을 감지하는가?
- 의수 제어기가 10밀리초 이내에 반응할 수 있는가?
이것들은 프로토타입 단계에서 타당한 질문들입니다. 하지만 규제 대상 시장에서 제품을 출시할 수 있는지 여부를 결정하는 질문들은 아닙니다.
실제로 인증을 좌우하는 질문은 다음과 같습니다:
소프트웨어가 통제되고 문서화된 프로세스 하에서 제작되었음을 입증할 수 있는가? 즉, 인증된 툴체인을 사용하고, 정의된 코딩 표준에 따라 분석되었으며, 추적 가능한 커버리지로 테스트되었는가?
이 질문을 모델이 검증된 이후로 미루는 엔지니어링 팀은 종종, 툴체인 선택, 추론 래퍼 내 테스트되지 않은 실행 경로, 감사 과정에서만 드러나는 분석 누락 등 이전의 결정들이 무효화된다는 사실을 뒤늦게 깨닫게 됩니다. 이러한 사실을 파악하는 데 드는 비용은 프로젝트 진행 시점이 늦어질수록 비례하여 증가하므로, 이는 단순한 엔지니어링 문제가 아닌 프로젝트 계획상의 위험 요소가 됩니다.
임베디드 개발 워크플로우의 변화
물리적 AI에 임베디드 워크플로우를 적용한다고 해서 기존의 안전 관행을 버려야 하는 것은 아닙니다. 이는 AI 모델이 관여하는 시스템의 모든 부분으로 이러한 관행을 확장하는 것을 의미합니다.
1. 첫날부터 호스트 펌웨어를 안전에 중요한 요소로 취급하십시오
정적 분석(MISRA C/C++, CERT C/C++, CWE)은 후속 감사 단계가 아니라, 모든 커밋 시마다 즉시 수행되어야 합니다.
2. 정적 분석뿐만 아니라 런타임 검증도 추가하십시오
정적 분석만으로는 모델 실행 중 발생하는 메모리 접근 위반, 최대 추론 부하 시의 스택 오버플로, 또는 추론 출력과 액추에이터 명령 사이의 제어 경로에서 발생하는 정의되지 않은 동작을 포착할 수 없습니다. 개발 단계에서의 런타임 테스트는 이를 감지할 수 있습니다.
3. 개발자가 자연스럽게 건너뛰는 경로를 테스트하십시오
코드 커버리지는 오류 처리 분기가 실제로 실행되었음을 입증해야 합니다. 개발자들은 모델이 병리적인 출력을 생성하지 않을 것이라고 가정하기 때문에 이러한 경로를 소홀히 하기 마련입니다. 하지만 모델은 때때로 병리적인 출력을 생성하기도 합니다.
4. 전체 디바이스 수명 주기 동안 툴체인 안정성을 계획하십시오
오늘 출시된 물리적 AI 제품은 10년 후에도 여전히 공장 현장에서 작동하고 있을 수 있습니다. 그 기간 동안 배포되는 모든 패치와 안전 업데이트는 원래 인증된 릴리스와 동일한 검증된 툴체인 구성으로 거슬러 올라갈 수 있어야 합니다. 따라서 툴체인의 장기적 안정성은 조달 과정에서 사후 고려 사항이 아니라 제품 수명 주기 전반에 걸친 의사 결정 사항입니다.
CI/CD가 왜 데브옵스의 편의 수단이 아닌 안전 인프라가 되는가
제품 세대가 거듭될수록 물리적 AI 아키텍처가 점점 더 복잡해짐에 따라, 일관성을 유지하는 것은 단일 빌드를 올바르게 만드는 것보다 훨씬 더 어려운 엔지니어링 과제가 됩니다.
바로 이 지점에서 CI/CD는 단순한 편의 수단이 아닌 필수 요건으로 전환됩니다. 모든 커밋이 빌드, 정적 분석, 전체 테스트 실행을 트리거하고 구조화된 규정 준수 아티팩트를 자동으로 생성할 때, 품질 관리 체제는 개별 개발자의 자제력에 의존하기보다 파이프라인을 통해 강제적으로 적용됩니다. 증거는 첫 번째 커밋부터 축적되므로, 감사 전에 이를 재구성할 필요가 없습니다.
컨테이너화된 빌드 환경은 물리적 AI와 특히 관련된 또 다른 수준의 보증 계층을 제공합니다:
- 툴체인, 컴파일러 구성, 분석 도구가 버전 관리되는 컨테이너 이미지로 패키지화됩니다.
- 개발자 워크스테이션, 클라우드 러너, 온프레미스 CI 서버 등 모든 파이프라인 실행은 동일하게 수행됩니다.
- 규제 당국이 특정 바이너리를 생성한 도구 버전과 해당 구성이 무엇인지 묻는 경우, 그 답은 누군가의 기억 속에 있는 것이 아니라 컨테이너 이미지에 담겨 있습니다.
이는 또한 프로세서 아키텍처 간 펌웨어 조율과 같은 실질적인 멀티플랫폼 문제도 해결해 줍니다. Arm Cortex-M과 RISC-V(Renesas RA, RX, RZ, RH850, RL78, RZ/Five와 같은 MCU 제품군 포함)를 아우르는 단일 컨테이너화된 파이프라인은 기반이 되는 실리콘이 달라지더라도 규정 준수 상태를 일관되게 유지합니다.
규제 대상 시장의 임베디드 팀이 툴체인에서 필요로 하는 것
이를 나중에 추가하는 방식이 아니라 워크플로우에 처음부터 통합하는 방법을 검토하는 팀의 경우, 툴체인 계층은 다음을 포함해야 합니다:
- 인증된 툴체인 (예: TÜV SÜD 인증, IEC 61508, ISO 26262 및 IEC 62304 준수) —이를 통해 감사 시 툴 동작을 자체 검증할 필요가 없습니다.
- 표준 CI 플랫폼(GitHub Actions, GitLab CI, Jenkins)과 통합되는헤드리스 빌드 도구 — 이를 통해 CI 빌드가 개발자의 로컬 빌드와 정확히 일치하도록 합니다.
- 빌드 단계에 내장된 정적 분석 — MISRA C/C++, CERT C/C++ 및 CWE 표준을 적용하여 커밋 시점에 위반 사항을 표시합니다.
- 테스트 실행 중 런타임 분석 — 정적 분석만으로는 파악할 수 없는 동적 결함(메모리 위반, 스택 압박, 작동 경로의 정의되지 않은 동작)을 포착합니다.
- 장기 지원 버전 — 기기의 수명 주기 6년 차에 발행된 패치도 원래 릴리스와 동일한 검증된 툴체인 구성으로 거슬러 올라갈 수 있습니다.
IAR 플랫폼은 이러한 요구 사항을 직접 충족하도록 구축되어, 임베디드 개발 팀에 인증된 툴체인, 통합된 정적 및 런타임 분석(C-STAT 및 C-RUN), 그리고 바로 이 워크플로우를 위해 설계된 CI 네이티브 빌드 도구를 제공합니다.
요약: 중요한 경계선
엣지 AI와 물리적 AI는 인프라를 공유하지만, 위험 프로필은 공유하지 않습니다. 인증 심사를 통과할 임베디드 팀은 첫 커밋 단계부터 펌웨어를 안전 관련 산출물로 취급하는 팀이지, 모델을 최적화한 뒤 펌웨어가 이를 따라오기를 바라는 팀이 아닙니다.